
Закон ЄС про ШІ: терміни відповідності до 2028
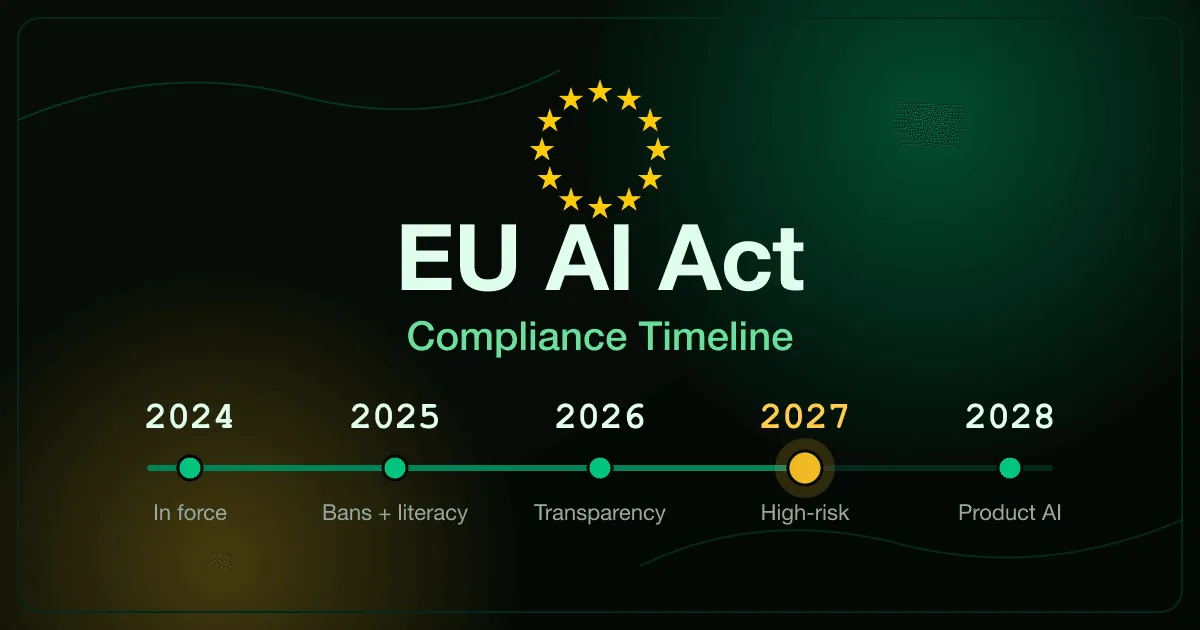
Закон ЄС про ШІ не набирає чинності в один день. Він застосовується поетапно між 2024 і 2028 роками, і кожен етап вмикає окремий набір обовʼязків для організацій, які створюють або використовують системи ШІ в Європі.
Графік також змінився. Цифровий омнібус щодо ШІ, чинний з 27 липня 2026 року, переніс режим високого ризику для систем із Додатка III на 2 грудня 2027 року, тож більшість команд із відповідності отримала додатковий час, а самі обовʼязки однаково настануть.
Що таке графік Закону ЄС про ШІ?
Section titled “Що таке графік Закону ЄС про ШІ?”Графік Закону ЄС про ШІ — це поетапний розклад, який вводить у дію Регламент (ЄС) 2024/1689 між 2024 і 2028 роками. Закон набрав чинності 1 серпня 2024 року. Заборонені практики й обовʼязки щодо грамотності ШІ застосовуються з 2 лютого 2025 року, правила щодо ШІ загального призначення — з 2 серпня 2025 року, обовʼязки щодо прозорості — з 2 серпня 2026 року, а обовʼязки для систем високого ризику — з 2 грудня 2027 року.
Дати закріплені в регламенті та його зміні 2026 року, тож вони діють однаково в усіх 27 державах-членах. Таблиця нижче — найшвидший спосіб побачити, який обовʼязок вмикається коли.
| Дата | Що застосовується | Кого стосується | Найвищий рівень штрафу |
|---|---|---|---|
| 1 серп. 2024 | Регламент набирає чинності | Усі в межах дії | Ще не підлягає виконанню |
| 2 лют. 2025 | Заборонені практики (Стаття 5) і грамотність ШІ (Стаття 4) | Кожен постачальник і впроваджувач | €35 млн або 7% обороту |
| 2 серп. 2025 | Правила щодо ШІ загального призначення, управління і штрафи (Стаття 99) | Постачальники GPAI, органи | €15 млн або 3% обороту |
| 27 лип. 2026 | Цифровий омнібус набуває чинності: нове формулювання Статті 4, перенесені дати для систем високого ризику | Усі, на кого поширюється Закон | Рівні штрафів без змін |
| 2 серп. 2026 | Обовʼязки щодо прозорості (Стаття 50) і загальна дата застосування | Постачальники й впроваджувачі чат-ботів і синтетичного контенту | €15 млн або 3% обороту |
| 2 груд. 2026 | Дві нові заборони за Статтею 5; термін маркування для систем синтетичного контенту, які вже на ринку | Постачальники й впроваджувачі генеративного ШІ | €35 млн або 7% обороту |
| 2 груд. 2027 | Обовʼязки для систем високого ризику з Додатка III | Постачальники й впроваджувачі систем високого ризику | €15 млн або 3% обороту |
| 2 серп. 2028 | Системи високого ризику в складі регульованих продуктів (Додаток I) | Виробники продуктів | €15 млн або 3% обороту |
Коли Закон ЄС про ШІ набрав чинності?
Section titled “Коли Закон ЄС про ШІ набрав чинності?”Закон про штучний інтелект, формально Регламент (ЄС) 2024/1689, набрав чинності 1 серпня 2024 року. Це перший у світі горизонтальний закон про ШІ, і він регулює постачальників, впроваджувачів, імпортерів і дистрибʼюторів систем ШІ, що використовуються в Європейському Союзі.
Набрання чинності не означало негайного правозастосування. Регламент задав поетапний календар, щоб організації та національні органи мали час побудувати наглядову архітектуру й адаптувати свої системи.
Дія сягає за межі ЄС. Закон застосовується, коли результат роботи системи ШІ використовується в Союзі, що втягує в сферу дії велику частку світового ринку ШІ навіть для компаній зі штаб-квартирами в інших країнах.
Що застосовується з 2 лютого 2025 року?
Section titled “Що застосовується з 2 лютого 2025 року?”Першими ввімкнулися два обовʼязки, і обидва вагомі. Заборона практик ШІ за Статтею 5 та обовʼязок щодо грамотності ШІ за Статтею 4 стали обовʼязковими до виконання з 2 лютого 2025 року.
Заборонений перелік охоплює вісім категорій, зокрема соціальний скоринг, нецільовий збір зображень облич, маніпулятивні чи експлуататорські системи та розпізнавання емоцій на робочих місцях і в школах. Їх узагалі не можна виводити на ринок ЄС, а порушення заборони тягне найвищий рівень штрафу — €35 мільйонів або 7% глобального річного обороту. Команди продукту, закупівель і юристи мають розпізнати заборонене використання ще до запуску, і саме на цьому зосереджена вправа «Заборонені практики ШІ».
Стаття 4 — це найширший обовʼязок у всьому регламенті, бо діє незалежно від рівня ризику задіяних систем. Спершу вона вимагала від постачальників і впроваджувачів забезпечити достатній рівень грамотності ШІ, а з 27 липня 2026 року вимагає вживати заходів для підтримки розвитку грамотності ШІ їхнього персоналу.
Вправа «Основи грамотності ШІ» тренує три поведінки, яких насправді очікує стаття: критичну оцінку результатів ШІ, перевірку перед дією і дисципліновану роботу з даними. Повний розбір Статті 4 дивіться в нашому посібнику з навчання за Законом ЄС про ШІ.
Що змінилося 2 серпня 2025 року?
Section titled “Що змінилося 2 серпня 2025 року?”Другий етап додав правила для ШІ загального призначення та механізм правозастосування для всього регламенту. З 2 серпня 2025 року стали застосовними обовʼязки щодо моделей GPAI, розділ про управління і режим штрафів за Статтею 99.
Постачальники ШІ загального призначення тепер несуть обовʼязки з документування, прозорості та авторського права, з додатковими вимогами для моделей із системним ризиком. Впроваджувачі, які будують рішення поверх цих моделей, успадковують відповідальність нижче по ланцюгу, і цей розподіл по ролях розкриває вправа «Обовʼязки моделей ШІ загального призначення (GPAI)».
Та сама дата запустила Офіс ЄС з питань ШІ всередині Європейської Комісії та зобовʼязала держави-члени призначити національні компетентні органи. Вправа «Штрафи та правозастосування Закону ЄС про ШІ» проводить через трирівневу структуру штрафів, щоб команди розуміли, який обовʼязок стоїть за яким фінансовим ризиком. Вправа «Коли ШІ виходить боком» показує ті самі рівні з робочого місця працівника: штраф платить компанія, а людина відповідає перед роботодавцем.
Що змінив Цифровий омнібус у 2026 році?
Section titled “Що змінив Цифровий омнібус у 2026 році?”Цифровий омнібус щодо ШІ, Регламент (ЄС) 2026/1744, набув чинності 27 липня 2026 року. Він змінив Закон за кілька днів до того, як мав стартувати режим високого ризику.
Для планування навчання персоналу найважливіші три зміни. Дати для систем високого ризику перенесено, Стаття 4 тепер вимагає заходів для підтримки грамотності ШІ замість її достатнього рівня, а з 2 грудня 2026 року до заборон Статті 5 додаються дві практики: ШІ, що генерує інтимні зображення без згоди, і ШІ, що генерує матеріали сексуального насильства над дітьми.
Змінилося не все. Обовʼязки щодо прозорості за Статтею 50 почали діяти, як і планувалося, 2 серпня 2026 року, хоча постачальники систем синтетичного контенту, які вже на ринку, мають час до 2 грудня 2026 року, щоб додати машинозчитуване маркування.
Що застосовується з 2 грудня 2027 року?
Section titled “Що застосовується з 2 грудня 2027 року?”Це найважчий термін, який ще попереду. З 2 грудня 2027 року застосовуються обовʼязки для систем високого ризику, перелічених у Додатку III.
Додаток III охоплює вісім сфер, де ШІ є високого ризику за замовчуванням: біометрія, критична інфраструктура, освіта, працевлаштування, основні публічні та приватні послуги, правоохоронна діяльність, міграція й прикордонний контроль, а також відправлення правосуддя. Постачальники й впроваджувачі цих систем стикаються з найглибшими засобами контролю в Законі, від управління ризиками і керування даними до людського нагляду й моніторингу після виходу на ринок. Вправа «ШІ високого ризику: обовʼязки впроваджувача» перевіряє, чи готовий запуск за сімома напрямами, які аудитор перевірить першими.
Більшість підприємств є впроваджувачами кількох систем високого ризику і постачальниками кількох. Банк із моделлю кредитного скорингу, лікарня з інструментом тріажу і рекрутер, що відбирає резюме за допомогою ШІ, — усі вони в межах Додатка III, тож дата грудня 2027 року не є вузькою проблемою.
Що залишається на 2 серпня 2028 року?
Section titled “Що залишається на 2 серпня 2028 року?”Одна категорія має ще більше часу. Системи високого ризику, вбудовані як компоненти безпеки в продукти, що вже регулюються правом ЄС і перелічені в Додатку I, мають час до 2 серпня 2028 року.
Додаток I охоплює такі продукти, як машини, медичні вироби, іграшки й транспортні засоби, де чинне право щодо безпеки продукції вже вимагає оцінки відповідності. Пізніша дата визнає, що обовʼязки щодо ШІ треба вбудувати в усталені процеси сертифікації, а не накласти зверху.
Якщо ваш ШІ — це функція всередині регульованого фізичного продукту, ваша дата — 2028 рік. Для всього в Додатку III робочим терміном є 2 грудня 2027 року.
Чи застосовується Закон ЄС про ШІ до компаній поза межами ЄС?
Section titled “Чи застосовується Закон ЄС про ШІ до компаній поза межами ЄС?”Так, у багатьох випадках. Закон сягає постачальників і впроваджувачів, заснованих поза межами ЄС, коли вони виводять системи ШІ на ринок ЄС або коли результат роботи системи використовується в Союзі.
Постачальник програмного забезпечення зі США, що продає інструмент найму на основі ШІ європейським клієнтам, є постачальником у межах дії. Компанія зі штаб-квартирою поза Європою, чий ШІ генерує результати, які споживає філія в ЄС, може бути впроваджувачем у межах дії. Територіальне охоплення повторює екстериторіальну логіку, яка зробила GDPR світовим стандартом.
Організаціям поза ЄС у межах дії зазвичай потрібен уповноважений представник, заснований у Союзі. Практичний висновок простий: розташування не звільняє вас, якщо ваш ШІ торкається європейського ринку.
Як підготуватися до кожного терміну Закону ЄС про ШІ
Section titled “Як підготуватися до кожного терміну Закону ЄС про ШІ”Єдиної навчальної програми, яку схвалює Комісія, немає, але кроки нижче відповідають тому, що шукають національні органи й аудиторські фірми в обороноздатній програмі. Кожен крок створює документацію, яка живить терміни, що ще попереду.
Крок 1: Побудуйте реєстр систем ШІ. Перелічіть кожну систему ШІ, яку ваша організація створює або використовує, хто нею володіє і яких даних вона торкається. Вправа «Управління ШІ у вашій організації» показує, як побудувати реєстр і зупинити тіньовий ШІ, перш ніж він потрапить у поле зору регулятора.
Крок 2: Класифікуйте кожну систему за рівнем ризику. Розподіліть кожен запис реєстру на заборонений, високий, обмежений чи мінімальний ризик. Рівень визначає, які обовʼязки застосовуються, а наш посібник з категорій ризику Закону ЄС про ШІ пояснює, як зробити кожне рішення.
Крок 3: Проведіть навчання з грамотності ШІ для всього персоналу. Стаття 4 уже діє, тож це найдешевший перший крок до загальної готовності. Навчіть загальний персонал безпечному щоденному використанню, а технічним і наглядовим ролям дайте глибші модулі.
Крок 4: Призначте людський нагляд і обробку інцидентів. Назвіть людей, відповідальних за нагляд за системами високого ризику, і визначте, як персонал звітує про збої ШІ. Вправи «Звітування про інциденти ШІ» і «Відповідальне використання інструментів ШІ на роботі» відпрацьовують обидві процедури.
Крок 5: Документуйте все. Зберігайте записи про те, хто чого навчався, коли системи класифікували і які заходи нагляду діють. Органи перевіряють записи вибірково, тож документація — це і є доказ відповідності.
Як Закон ЄС про ШІ поєднується з NIS2 і GDPR
Section titled “Як Закон ЄС про ШІ поєднується з NIS2 і GDPR”Закон про ШІ рідко приходить сам. Організаціям ЄС зазвичай доводиться узгоджувати його з GDPR, NIS2 та іншими рамками одночасно, і навчальний контент перетинається більше, ніж очікує більшість команд.
| Рамка | Обовʼязок, повʼязаний із навчанням | Перетин із Законом про ШІ |
|---|---|---|
| GDPR (ЄС 2016/679) | Законна обробка, права субʼєктів даних, реагування на витоки | Керування даними, системи ШІ, що обробляють персональні дані |
| NIS2 (ЄС 2022/2555) | Управління кіберризиками, звітування про інциденти, навчання керівництва | Обробка інцидентів, управління, ланцюг постачання |
| Закон ЄС про ШІ (ЄС 2024/1689) | Грамотність ШІ, класифікація ризиків, людський нагляд | Основний набір обовʼязків |
Програма навчання працівників за GDPR уже охоплює роботу з даними, від якої залежать системи ШІ високого ризику. Програма навчання за NIS2 охоплює процедури звітування про інциденти, які Закон про ШІ використовує повторно. Організації, що будують одну програму обізнаності, узгоджену через рамки, витрачають значно менше за тих, хто проводить паралельні навчання, — про цю модель ми розповідаємо в посібнику з навчання для відповідності.
Як RansomLeak підтримує готовність до Закону ЄС про ШІ
Section titled “Як RansomLeak підтримує готовність до Закону ЄС про ШІ”Навчання RansomLeak інтерактивне, на основі сценаріїв і задокументоване у спосіб, який наглядові органи впізнають. Окремий курс із Закону ЄС про ШІ охоплює регламент, поетапний графік, чотири рівні ризику й щоденні практики, яких очікує Стаття 4, а кожен модуль експортується у SCORM для LMS, яку перевірятиме орган.
Каталог приватності та відповідності містить повний курс із Закону ЄС про ШІ поряд зі сценаріями GDPR. Каталог безпеки ШІ охоплює інʼєкції в підказки, дипфейки й маніпуляції з LLM, які проблема тіньового ШІ вводить у сферу дії. Рольові треки створюють відкалібровані, задокументовані заходи з грамотності, яких очікує Стаття 4.
Якщо хочете побачити, як навчання на основі сценаріїв накладається на кожен термін Закону про ШІ, замовте демонстрацію з нашою командою.
Поширені запитання
Section titled “Поширені запитання”Коли Закон ЄС про ШІ застосовується повністю?
Section titled “Коли Закон ЄС про ШІ застосовується повністю?”Регламент набрав чинності 1 серпня 2024 року й застосовується поетапно. Заборонені практики і грамотність ШІ застосовуються з 2 лютого 2025 року, правила щодо ШІ загального призначення — з 2 серпня 2025 року, а обовʼязки щодо прозорості — з 2 серпня 2026 року. Після Цифрового омнібуса 2026 року обовʼязки для систем високого ризику з Додатка III застосовуються з 2 грудня 2027 року, а для систем високого ризику в регульованих продуктах за Додатком I — з 2 серпня 2028 року, останньої дати.
Який термін Закону ЄС про ШІ найтерміновіший зараз?
Section titled “Який термін Закону ЄС про ШІ найтерміновіший зараз?”Для постачальників генеративного ШІ це 2 грудня 2026 року, коли діють дві нові заборони за Статтею 5 і закінчується пільговий строк маркування для систем синтетичного контенту, які вже на ринку. Для більшості інших організацій це 2 грудня 2027 року, коли обовʼязки для систем високого ризику з Додатка III поширюються на банки, лікарні, рекрутерів і операторів публічних послуг, що використовують ШІ в цих сферах. Обовʼязок щодо грамотності ШІ за Статтею 4 уже діє, тож роботу над грамотністю варто вести вже зараз.
Якими є штрафи за пропущений термін Закону ЄС про ШІ?
Section titled “Якими є штрафи за пропущений термін Закону ЄС про ШІ?”Стаття 99 встановлює три рівні. Порушення заборонених практик сягають до €35 мільйонів або 7% глобального річного обороту. Більшість обовʼязків операторів, зокрема обовʼязки постачальника, впроваджувача та щодо прозорості, сягають до €15 мільйонів або 3%. Надання неправильної, неповної або оманливої інформації органам сягає до €7,5 мільйона або 1%. Малі та середні підприємства, а після Цифрового омнібуса 2026 року й малі компанії середньої капіталізації, сплачують меншу з двох величин, а не більшу.
Чи застосовується Закон ЄС про ШІ до малого бізнесу?
Section titled “Чи застосовується Закон ЄС про ШІ до малого бізнесу?”Так. Обовʼязки застосовуються залежно від ролі, яку ви відіграєте, і рівня ризику ваших систем ШІ, а не від розміру компанії. Малі та середні підприємства й стартапи отримують пропорційне ставлення, зокрема нижній край діапазонів штрафів і спрощену технічну документацію, але обовʼязок щодо грамотності ШІ за Статтею 4 застосовується незалежно від чисельності персоналу.
Як забезпечується виконання Закону ЄС про ШІ?
Section titled “Як забезпечується виконання Закону ЄС про ШІ?”Правозастосування здійснюється через національні компетентні органи в кожній державі-члені та Офіс ЄС з питань ШІ всередині Європейської Комісії. Офіс наглядає за ШІ загального призначення безпосередньо й координує Європейську раду зі штучного інтелекту. Національні органи здійснюють ринковий нагляд, можуть запитувати документацію і накладати штрафи за Статтею 99.
Що нам зробити першим, щоб підготуватися?
Section titled “Що нам зробити першим, щоб підготуватися?”Побудуйте реєстр кожної системи ШІ, яку ви використовуєте або створюєте, класифікуйте кожну за рівнем ризику й почніть навчання з грамотності ШІ для всього персоналу. Обовʼязок щодо грамотності вже діє і створює документацію, яка живить глибші обовʼязки, що настають у 2027 і 2028 роках. Наш посібник з категорій ризику Закону ЄС про ШІ пояснює, як класифікувати кожну систему.
Підсумок
Section titled “Підсумок”Закон ЄС про ШІ — це поетапний регламент, і ставлення до нього як до єдиного майбутнього терміну — найшвидший спосіб відстати. Чотири етапи вже діють, режим високого ризику настає 2 грудня 2027 року, а останні системи, вбудовані в продукти, — у серпні 2028 року.
Робота, що задовольняє ранні етапи, водночас будує докази для пізніших. Почніть із реєстру ШІ, класифікуйте за ризиком, навчіть персонал грамотності ШІ й задокументуйте кожен крок.
Якщо ваша організація використовує ШІ в Європі й хоче навчання на основі сценаріїв, прив’язане до кожного терміну, перегляньте каталог приватності та відповідності або поспілкуйтеся з нашою командою.