Перейти до вмісту

управління ші

4 дописи із тегом «управління ші»

Закон ЄС про ШІ і GDPR: де ці два закони перетинаються
Закон ЄС про ШІ і GDPR у вигляді двох зчеплених кілець зі спільним ядром у колі зірок ЄС

Команди часто сприймають Закон ЄС про ШІ як новенький звід правил, що лягає на чистий стіл. Це не так. Якщо ваша система ШІ торкається персональних даних, GDPR уже був на тому столі, а Закон про ШІ накладається поверх нього.

Саме це накладання — джерело більшості плутанини. Той самий проєкт може бути винен Оцінку впливу на захист даних за одним законом і Оцінку впливу на основні права за іншим, і ніхто не хоче вести два паралельні треки відповідності, якщо вистачить однієї узгодженої програми.
Навчання з грамотності ШІ: Стаття 4 Закону ЄС про ШІ

Навчання з грамотності ШІ за Статтею 4 Закону ЄС про ШІ у вигляді відкритої книги й мозку з галочкою всередині кола зірок ЄС

Більша частина Закону ЄС про ШІ стосується вузького набору систем високого ризику. Стаття 4 — виняток, бо вона сягає кожної організації, яка створює або використовує ШІ, хоч би яким нешкідливим виглядав інструмент.

Вона до того ж діє з 2 лютого 2025 року, задовго до обовʼязків для систем високого ризику, які Цифровий омнібус переніс на грудень 2027 року. Тож поки команди планують важчі обовʼязки, положення про грамотність уже діє.

Закон ЄС про ШІ: терміни відповідності до 2028

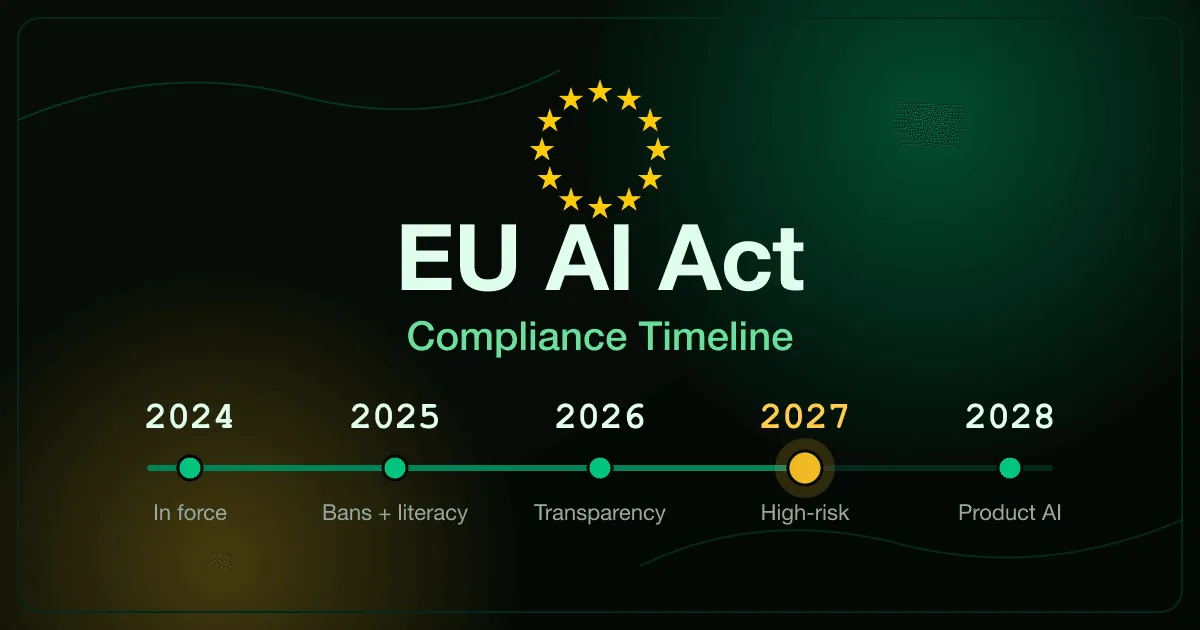
Графік відповідності Закону ЄС про ШІ з поетапними термінами від 2024 до 2028 року, де режим високого ризику припадає на грудень 2027 року, під колом із зірок ЄС

Закон ЄС про ШІ не набирає чинності в один день. Він застосовується поетапно між 2024 і 2028 роками, і кожен етап вмикає окремий набір обовʼязків для організацій, які створюють або використовують системи ШІ в Європі.

Графік також змінився. Цифровий омнібус щодо ШІ, чинний з 27 липня 2026 року, переніс режим високого ризику для систем із Додатка III на 2 грудня 2027 року, тож більшість команд із відповідності отримала додатковий час, а самі обовʼязки однаково настануть.

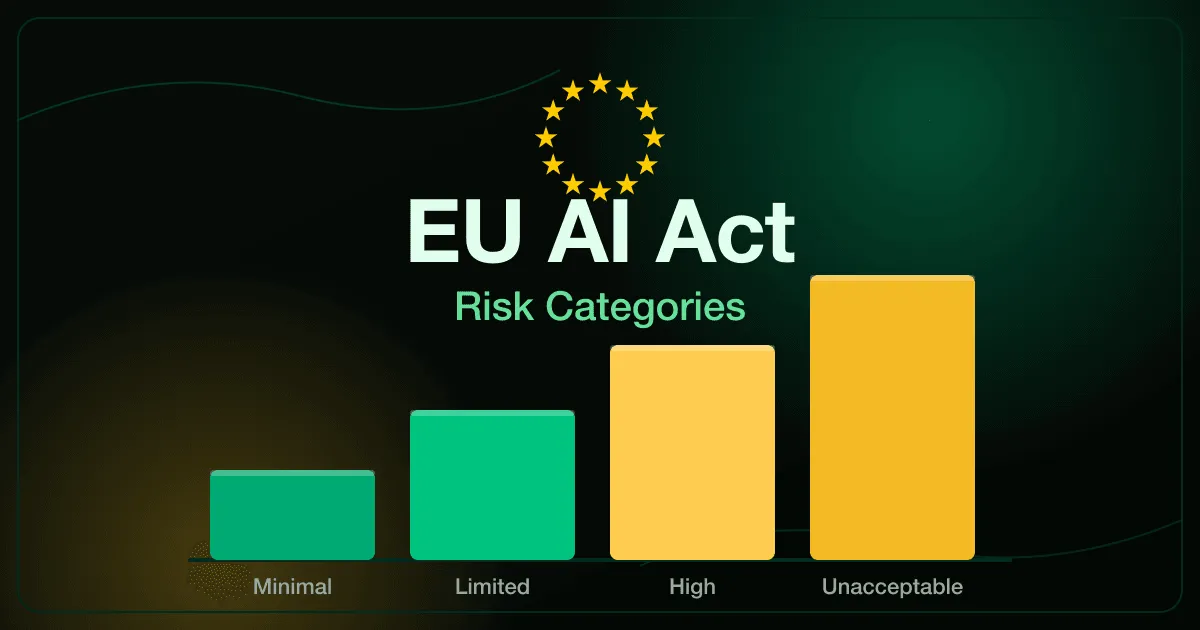
Категорії ризику Закону ЄС про ШІ: 4 рівні

Категорії ризику Закону ЄС про ШІ у вигляді чотирирівневої піраміди від мінімального до неприйнятного ризику в колі зірок ЄС

Закон ЄС про ШІ не ставиться до кожної системи однаково. Він побудований на основі ризику, тож обовʼязки для спам-фільтра геть не схожі на обовʼязки для інструмента відбору резюме чи моделі кредитного скорингу.

Саме це одне рішення, до якої категорії ризику належить ваша система, визначає майже все інше: засоби контролю, які ви маєте, документацію, яку ви ведете, і розмір штрафу, якщо ви помилитеся.